Kategorien
Allgemein IT-Service IT-Sicherheit Technologie

Microsoft Access: Ablösen oder modernisieren?

Lange bevor Begriffe wie Low-Code oder Rapid Application Development populär wurden, ließen sich mit Access bereits datengetriebene Geschäftsanwendungen vergleichsweise schnell entwickeln, mit Tabellen und Abfragen ebenso wie mit Formularen, Berichten und individueller Programmlogik.
Viele Unternehmen verfügen noch über Access-Anwendungen, die über Jahre gewachsen sind und teilweise wichtige Geschäftsprozesse unterstützen.
Auf den ersten Blick scheint die Antwort einfach: Access ist alt, moderne Anwendungen entstehen heute mit anderen Technologien.
In der Praxis ist es differenzierter.
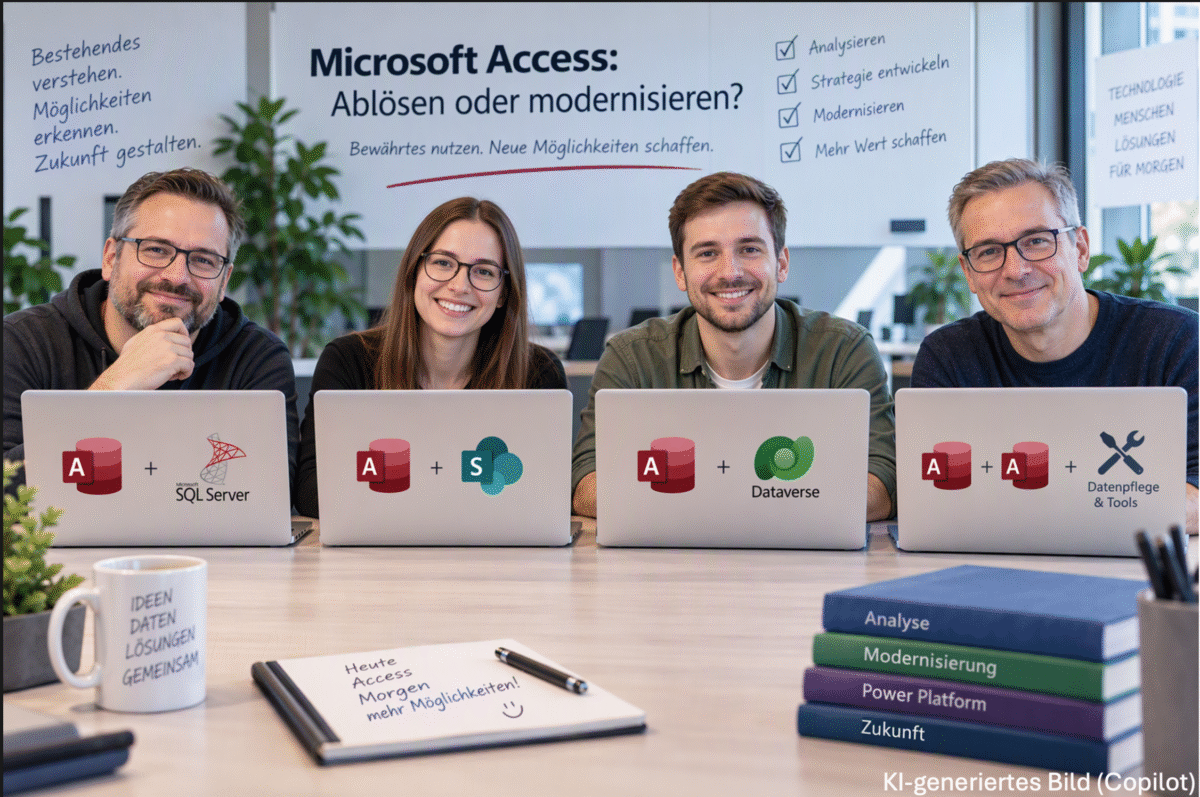
Besonders Access als Frontend in Verbindung mit SQL Server kann weiterhin eine sinnvolle Architektur sein. Gleichzeitig eröffnen SharePoint, Dataverse und die Power Platform neue Möglichkeiten, bestehende Anwendungen gezielt zu ergänzen oder schrittweise zu modernisieren.
Auch im Zusammenspiel mit modernen Plattformen kann Access weiterhin ein nützliches Werkzeug sein. Bei größeren Aktualisierungen von Daten in SharePoint-Listen oder Dataverse können Access-Abfragen mit integrierter Geschäftslogik sehr effizient sein. Je nach Anwendungsfall lässt sich eine solche Lösung deutlich schneller umsetzen als ein entsprechender Prozess mit Power Automate.
Access lässt sich dabei durchaus als pragmatisches Werkzeug verstehen, das auch in modernen IT-Landschaften im Alltag gute Dienste leisten kann.
Aus meiner Sicht sollte deshalb nicht die Technologie allein über die Zukunft einer Anwendung entscheiden.
Wichtiger sind Fragen wie:
• Welche Prozesse bildet die Anwendung ab?
• Wo liegen die Daten?
• Welche Abhängigkeiten bestehen?
• Welche Funktionen werden tatsächlich genutzt?
• Was sollte erhalten bleiben?
• Was lässt sich sinnvoll durch moderne Microsoft-365- und Power-Platform-Technologien ergänzen oder ersetzen?
Nicht jede Access-Anwendung muss sofort migriert werden. Aber jede geschäftskritische Access-Anwendung sollte daraufhin geprüft werden, wie ihre Zukunft aussieht.
Genau darin liegt häufig die eigentliche Herausforderung: Bestand verstehen, Abhängigkeiten erkennen und daraus eine sinnvolle Modernisierungsstrategie entwickeln.
Wie sieht es bei Ihnen aus? Spielt Microsoft Access in Ihrem Unternehmen noch eine Rolle oder wurde es bereits durch andere Lösungen ersetzt?
Wenn Sie vor der Frage stehen, wie eine bestehende Access-Anwendung weiterentwickelt werden kann, unterstützen wir Sie gerne: von der Analyse bestehender Anwendungen und ihrer Abhängigkeiten über eine Migration in Richtung Dataverse und Power Platform bis hin zu hybriden Lösungen, bei denen Access und Power Apps sinnvoll zusammenspielen.
Sprechen Sie uns gerne an.
Kategorien
Allgemein IT-Service IT-Sicherheit Technologie

Eine Lizenz und schon geht’s los …

Aktuell erleben viele Unternehmen einen regelrechten KI-Boom. Microsoft Copilot, ChatGPT, Agenten und andere KI-Lösungen versprechen höhere Produktivität, bessere Entscheidungen und effizientere Prozesse.
Entsprechend schnell ist die Entscheidung für die Einführung eines KI-Systems getroffen. In vielen Unternehmen dreht sich die Diskussion vor allem um die Frage: Welche KI setzen wir ein?
Viel zu selten wird jedoch die entscheidende Frage gestellt:
Sind wir überhaupt bereit für KI?
Denn der Erfolg eines KI-Projekts hängt nur zu einem kleinen Teil von der gewählten Lösung ab. Viel wichtiger sind die Qualität der Daten, klare Zugriffsrechte, Informationsschutz, Governance, Datenschutz und die Fähigkeit der Mitarbeitenden, KI sinnvoll und verantwortungsvoll einzusetzen. Diese Themen werden auch in den Bereichen Informationssicherheit, Datenschutz und Compliance als zentrale Voraussetzungen für einen erfolgreichen KI-Einsatz beschrieben.
Die erfolgreichsten KI-Projekte beginnen deshalb nicht mit der Lizenz, sondern mit der Vorbereitung:
✅ Daten verstehen
✅ Zugriffe kontrollieren
✅ Richtlinien definieren
✅ Mitarbeiter befähigen
✅ Anwendungsfälle priorisieren

KI-Readiness-Schnellcheck- Beantworten Sie diese Fragen mit Ja oder Nein:
– Wissen wir, wo unsere wichtigen Unternehmensdaten liegen?
– Sind sensible Informationen klassifiziert und geschützt?
– Haben wir unsere Berechtigungen und Zugriffe im Griff?
– Gibt es klare Regeln für die Nutzung von KI?
– Sind Datenschutz und Compliance berücksichtigt?
– Wissen unsere Mitarbeiter, wie sie KI sicher und produktiv einsetzen?
– Haben wir konkrete Use Cases mit messbarem Nutzen definiert?
– Können wir den Einsatz von KI nachvollziehen und überwachen?
Wenn Sie mehrmals mit „Nein“ geantwortet haben, sollten Sie zunächst an Ihrer KI-Readiness arbeiten, bevor Sie weitere Lizenzen beschaffen.
Wie sehen Sie das? Welche Herausforderung begegnet Ihnen bei KI-Projekten aktuell am häufigsten? Melden Sie sich bei uns, wenn wir sie bei der Einführung von KI-Systeme unterstützen sollen.

Kategorien
Allgemein IT-Sicherheit Medien

„Gefährliche Apps – Im Netz der Datenhändler“ Doku von ARD

Die ARD-Dokumentation „Gefährliche Apps“, die auf gemeinsamen Recherchen von netzpolitik.org und dem Bayerischen Rundfunk basiert, deckt ein erschreckendes Ausmaß des globalen Datenhandels auf. Im Zentrum stehen sogenannte „Databroker Files“ – ein Datensatz von über 13 Milliarden Standortdaten, die nahezu jeden Winkel Deutschlands abdecken.

Was vordergründig der Werbeindustrie dient, entpuppt sich bei näherer Betrachtung als massives Sicherheitsrisiko. Durch einzigartige Werbekennungen auf unseren Smartphones lassen sich detaillierte Bewegungsprofile erstellen. Diese machen nicht nur den Wohnort oder Arbeitsplatz sichtbar, sondern auch Besuche in Krankenhäusern, Kirchen oder Beratungsstellen. Die Anonymität dieser Daten ist eine Illusion: Mit wenig Aufwand lassen sich Individuen identifizieren.

Besonders brisant: Die Betroffenen sind nicht nur Privatpersonen, sondern auch Angehörige sensibler Bereiche wie des Militärs oder der Sicherheitsbehörden. Der Artikel verdeutlicht, dass diese Informationen im Netz oft völlig unzureichend geschützt sind und sogar zur Gefahr für Leib und Leben werden können – etwa durch Stalking oder staatliche Überwachung. Die Recherche fordert ein dringendes Umdenken in der Regulierung der Datenindustrie, da der aktuelle Wildwuchs bei der Erhebung und dem Verkauf von Standortdaten fundamentale Freiheitsrechte und die persönliche Sicherheit bedroht.

Link auf ARD-Mediathek:

https://www.ardmediathek.de/video/story/gefaehrliche-apps-im-netz-der-datenhaendler/br/Y3JpZDovL2JyLmRlL2Jyb2FkY2FzdC9hYmI2NzU1NC1kMWRjLTQxZWItODk0Yi1hZjZmN2QyNDEzZTdfb25saW5lYnJvYWRjYXN0?

Kategorien
Allgemein IT-Sicherheit

IT-Sicherheit News

BSI warnt: Mehrheit der Bundesbürger viel zu leichtsinnig

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat in einem aktuellen Bericht darauf hingewiesen, dass die Mehrheit der deutschen Bürger zu sorglos im Umgang mit digitalen Sicherheitsrisiken ist. Laut dem BSI unterschätzen viele Menschen die Gefahren, die von Cyberangriffen und Datenlecks ausgehen. Besonders problematisch ist die Nutzung unsicherer Passwörter und das unachtsame Verhalten beim Öffnen von E-Mails und Anhängen.

Der Bericht hebt hervor, dass trotz zahlreicher Aufklärungskampagnen viele Benutzer immer noch einfache und leicht zu erratende Passwörter verwenden. Dies macht es Cyberkriminellen leicht, Zugang zu persönlichen und sensiblen Daten zu erlangen. Das BSI empfiehlt daher dringend, komplexe Passwörter zu verwenden und diese regelmäßig zu ändern.

Ein weiteres großes Problem ist das mangelnde Bewusstsein für Phishing-Angriffe. Viele Nutzer erkennen gefälschte E-Mails nicht und klicken auf schädliche Links oder öffnen infizierte Anhänge. Das BSI rät, E-Mails von unbekannten Absendern mit Vorsicht zu behandeln und im Zweifel nicht zu öffnen.

Erschreckende Zahlen:
Nur 34 Prozent der Befragten gaben an, die Zwei-Faktor-Authentisierung zu verwenden.

Zwei Jahre zuvor taten dies noch 42 Prozent. Automatische Updates hatten 2023 noch 36 Prozent aktiviert, während 30 Prozent Updates regelmäßig manuell durchführten. 2025 sind die Anteile auf 27 und 24 Prozent gesunken.

Wer gängige Schutzmaßnahmen vernachlässigt, riskiert im Ernstfall gravierende Folgen. Dabei sei Cybersicherheit „eine gesamtgesellschaftliche Aufgabe“, so BSI-Präsidentin Claudia Plattner.

Kategorien
Allgemein IT-Sicherheit Seminare

Seminar: Cybersicherheit für Unternehmen

Die Cybersicherheit für Unternehmen ist von entscheidender Bedeutung, um sensible Daten zu schützen, Betriebsunterbrechungen zu vermeiden und das Vertrauen von Kunden und Partnern zu wahren. Hier sind einige wichtige Aspekte, die Unternehmen berücksichtigen sollten:

  1. Risikobewertung und Strategieentwicklung:
    • Unternehmen sollten eine umfassende Risikobewertung durchführen, um ihre spezifischen Schwachstellen zu identifizieren. Dazu gehören Netzwerke, Anwendungen, Endgeräte und Mitarbeiter.
    • Basierend auf der Risikobewertung sollte eine ganzheitliche Cybersicherheitsstrategie entwickelt werden. Diese Strategie sollte die Prioritäten, Ressourcen und Maßnahmen zur Risikominderung festlegen.
  2. Zugangssteuerung und Authentifizierung:
    • Unternehmen sollten strenge Zugangssteuerungsrichtlinien implementieren. Dies umfasst die Verwendung starker Passwörter, die regelmäßige Aktualisierung von Zugangsdaten und die Zwei-Faktor-Authentifizierung (2FA).
    • Berechtigungen sollten auf “Need-to-Know”-Basis vergeben werden, um den Zugriff auf sensible Informationen zu beschränken.
  3. Netzwerksicherheit:
    • Firewalls, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) sind entscheidend, um unerlaubte Zugriffe zu verhindern.
    • Regelmäßige Netzwerkscans und Penetrationstests helfen, Schwachstellen zu erkennen und zu beheben.
  4. Sicherheitsbewusstsein der Mitarbeiter:
    • Schulungen und Sensibilisierung der Mitarbeiter sind unerlässlich. Mitarbeiter sollten über Phishing-Angriffe, Social Engineering und sicheres Verhalten im Umgang mit E-Mails und Anhängen informiert werden.
  5. Datensicherheit und Verschlüsselung:
    • Unternehmen sollten sensible Daten verschlüsseln, sowohl im Ruhezustand als auch während der Übertragung.
    • Verschlüsselung von E-Mails und Dateien ist ein wichtiger Schutzmechanismus.
  6. Notfallplanung und Incident Response:
    • Unternehmen sollten Notfallpläne für den Fall von Sicherheitsvorfällen erstellen. Dies umfasst die Identifizierung von Ansprechpartnern, die Kommunikation mit Kunden und die Wiederherstellung des Betriebs.
    • Incident-Response-Teams sollten geschult und bereit sein, auf Vorfälle zu reagieren.
  7. Regelmäßige Aktualisierung und Patch-Management:
    • Software, Betriebssysteme und Anwendungen sollten regelmäßig aktualisiert werden, um bekannte Sicherheitslücken zu schließen.
  8. Cloud-Sicherheit:
    • Wenn Unternehmen Cloud-Dienste nutzen, sollten sie die Sicherheitsrichtlinien und -mechanismen der Anbieter genau prüfen und implementieren.
  9. Monitoring und Audit:
    • Unternehmen sollten ihre Netzwerke und Systeme kontinuierlich überwachen, um verdächtige Aktivitäten zu erkennen.
    • Regelmäßige Sicherheitsaudits helfen, die Effektivität der Sicherheitsmaßnahmen zu überprüfen.
  10. Rechtliche und regulatorische Anforderungen:
    • Unternehmen sollten die geltenden Datenschutzgesetze und -vorschriften einhalten.

Stimmen der Teilnehmer

“Sehr präzise und verständlich, auch für Laien.”

„War eine gute Übersicht. Mit einer Stunde sicher etwas kurz für das wichtige Thema“

„Das Seminar war professionell und zugleich sympathisch gestaltet. Als Quereinsteiger in der IT hat es mir geholfen, Struktur in das umfangreiche Thema IT-Sicherheit zu bringen.“

Umfrage zum Seminar
Kategorien
IT-Service IT-Sicherheit

Teams deaktiviert die Konnektoren

Ich bin nicht sicher, ob und wie umfangreich diese Ankündigung HdS betrifft. Hier vorab eine Teams-Meldung, die gerade die Runde macht.

Die Office-Konnektoren in Microsoft Teams liefern Inhalts- und Service-Updates direkt aus Drittanbieter-Apps in einen Teams-Kanal. Durch die Verwendung von Office-Konnektoren können Benutzer Updates von beliebten Diensten wie Azure DevOps Services, Trello, Wunderlist, GitHub und anderen erhalten. Die Office-Konnektoren posten diese Updates direkt in den Chatverlauf. Diese Konnektoren werden deaktiviert.

Die Funktion muss mit Power Automate-Jobs ersetzt werden, wo die Konnektoren weiterhin angeboten werden. Der Beginn dieser massiven Einschränkung von Teams ist für den 15. August 2024 angekündigt.

Warum?

Diese Änderungen sind im Umfeld der Microsoft Secure Future Initiative angesiedelt und haben sehr hohe Priorität, um die M365-Kunden vor Cyberbedrohungen zu schützen.

Zeitplan:

Die Umstellung erfolgt sehr schnell in zwei Schritten:

  • Schritt 1: Ab dem 15. August 2024 werden neue Konnektoren in die Cloud blockiert
  • Schritt 2: Ab dem 1. Oktober 2024 werden alle Konnektoren in alle Cloud-Umgebungen deaktiviert

Kategorien
IT-Sicherheit Technologie

Welt-Passwort-Tag

Zum Welt-Passwort-Tag bietet es sich an, auf die Alltagsprobleme der Passwörter hinzuweisen. Allzu gerne werden immer noch Trivial-Passwörter verwendet, die ohne viel Aufwand kompromittiert werden können. Schlimmstenfalls das gleiche Kennwort für mehrere Zugänge.

TIPP 1)
Standardmäßig nutze ich diese Art von Kennwörter:
J@vqF4TZENQrXgcqWg3b!cTWoymUvcFuLfKahhs–UWjzdBUK@N8.B47Cv-Q_6svU9w83T6c@7zhK.T-u@qsqgBq–zLvWGMp8Pa32C1(/GKS_652vx&%!U9

Diese können nur über Passwort-Manager verwaltet werden. Hier eine aktuelle Zusammenstellung von t3n:
https://lnkd.in/gZMPmx5

TIPP 2)
Will man keinen Passwort-Manager verwenden, lohnt der Blick in die Einstellungen eines genutzten Portals. Meist kann man dort eine 2-Faktor-Authenifizierung nutzen, die nach der Aktivierung den Zugang relativ sicher macht, ohne hochkomplexe Kennwörter verwenden zu müssen. Sicher findet man im WWW Informationen, wie diese Funktion der Zugangsabsicherung für ein bestimmtes Portal eingeschaltet wird.

TIPP 3)
Man sollte den Welt-Passwort-Tag nutzen, mal über die Frage nachzudenken:

„Was kann passieren, wenn mein Zugang für ein bestimmtes Portal von Dritten kompromittiert wird?“

Kategorien
IT-Sicherheit

REDDOXX Partnerschaft

Das Team von Missing Link Software Solutions GmbH freut sich über die REDDOXX-Partnerschaft. Wir sehen die REDDOXX-Lösungen als ideale Ergänzung zu den Backup-Systemen, die wir unseren Kunden anbieten.

Kategorien
Allgemein IT-Sicherheit

Kennwörter merken

Gestern, am 1. Februar war „Ändere Dein Passwort“-Tag.

Viele Benutzer tun sich nach wie vor schwer, ein starkes Kennwort zum Schutz Ihrer Systeme und Portal-Zugänge zu finden. In vielen Firmen kommen dann noch Richtlinien hinzu, die einen regelmäßig zur Kennwortänderung auffordern.

Nun, ich bin Verfechter von einfachen und praktikablen Lösungen.

Über eine Software zur sicheren Verwaltung von Kennwörtern organisiere ich meine Zugänge. Da ich in der Regel Kennwörter > 50 Zeichen verwende (wenn es denn zugelassen wird), macht ein klassisches „Auf den Zettel schreiben“ keinen Sinn mehr.

Neben der Verwaltung der komplexen Kennwörter über eine Standard-Lösung, bin ich auch ein Freund von „einfachen“ (schnell zu tippenden) Kennwörtern, vorausgesetzt die Portale, etc. unterstützen die 2- bzw. Multi-Faktor-Authentifizierung. Damit baue ich ohne viel Aufwand eine sehr hohe Sicherheit auf.

Dazu der Tipp:

Einfach kurz mal nachsehen, ob diese 2FA- / MFA-Sicherheitsfunktion bei den genutzten Systemen und Portalen zu Verfügung gestellt wird.

Auch hilfreich, mit sehr viel Augenzwinkern:

Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.

Mehr Informationen
Kategorien
Allgemein IT-Sicherheit Seminare

Web-Seminar zum Thema: Sind Ihre Cloud Daten sicher

Mit über 100 Teilnehmer veranstalteten wir am 8. Oktober ein Web-Seminar zu dem Thema

Beschreibung:

Viele Organisationen nutzen das Public Cloud Angebot von z.B. Microsoft für Ihre täglich Arbeit, die Ihre Dienste mit einer sehr hohen Service-Qualität anbieten. Leider können diese Anbieter aber nicht immer weiterhelfen, wenn es darum geht, verlorene, gelöschte oder beschädigte Cloud Inhalte wiederherzustellen.  Hier sind moderne Datensicherungen gefragt, die bei einem Benutzerfehler, einen Systemausfall oder einen Ransomware-Angriff weiterhelfen können.

Inhalte:

•          Übersicht über das aktuelle Cloud Angebot

•          Datenverlust der Cloud Daten – wie kommt der zustande?

•          Welche Sicherungsstrategien gibt es für die Organisation

•          Moderne Public Cloud Datensicherungen

•          Übersicht über die verschiedenen Lösungsanbieter